Em um ataque cibernético, o tempo pode ser tão importante quanto a sofisticação das técnicas utilizadas. Enquanto empresas precisam identificar vulnerabilidades, avaliar riscos e coordenar respostas, criminosos utilizam automação para reconhecer ambientes, explorar falhas e ampliar seu acesso aos sistemas.
Essa diferença de velocidade representa um dos principais desafios da cibersegurança atual. Uma vulnerabilidade recém-divulgada pode atrair rapidamente a atenção de agentes maliciosos, enquanto uma invasão bem-sucedida pode evoluir para o comprometimento de outros sistemas antes mesmo que a organização identifique o acesso inicial.
O avanço da Inteligência Artificial e das ferramentas automatizadas intensifica esse cenário, permitindo acelerar determinadas etapas de reconhecimento, análise técnica e execução de ataques.
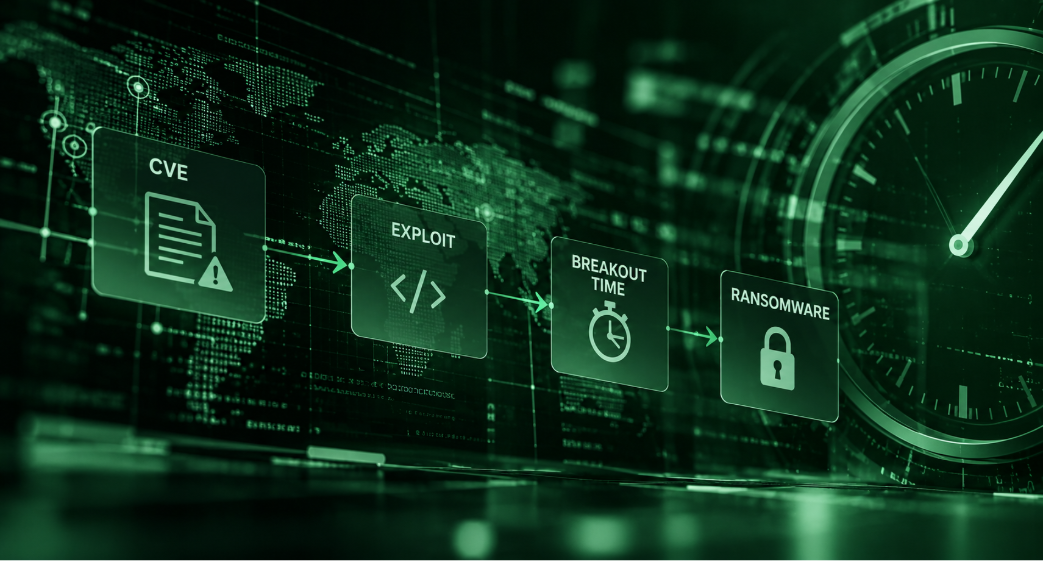
Para compreender o impacto dessa transformação, é importante conhecer a sequência de atividades que pode levar uma organização da exposição de uma vulnerabilidade até um incidente de grandes proporções, como um ataque de ransomware.
Como funciona a cronologia de um ataque cibernético?
Um ataque cibernético moderno pode envolver diferentes etapas, desde a identificação de uma oportunidade de exploração até o comprometimento de ativos críticos.
Embora cada incidente apresente características próprias, algumas atividades são recorrentes: reconhecimento do ambiente, exploração de vulnerabilidades, obtenção de acesso, movimentação lateral e execução de ações maliciosas.
A apresentação da Clavis sobre resiliência cibernética destaca quatro momentos dessa dinâmica, utilizando referências de mercado para demonstrar como determinadas atividades ofensivas podem ocorrer rapidamente.
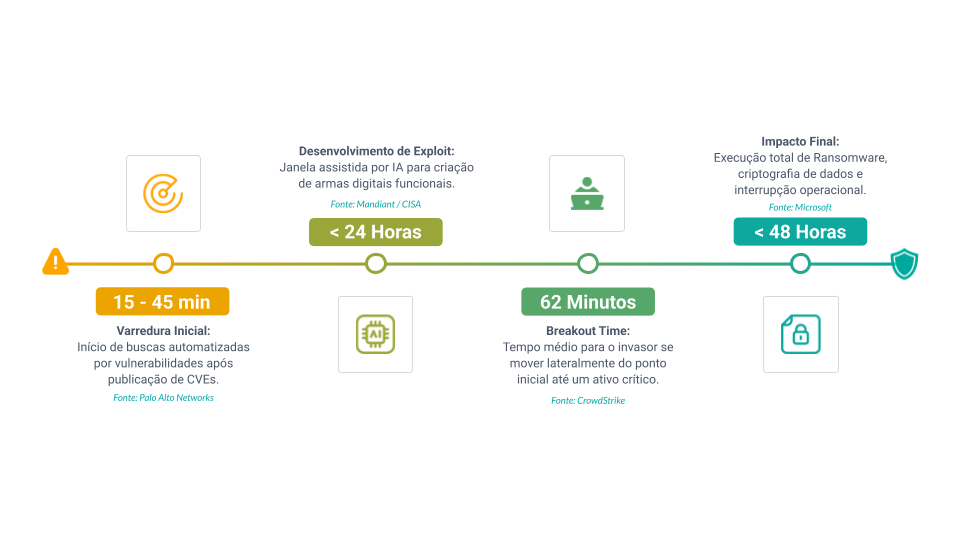
Varredura inicial: quando uma vulnerabilidade entra no radar dos criminosos
A primeira etapa está relacionada à identificação de possíveis oportunidades de ataque.
Quando uma vulnerabilidade é descoberta e divulgada, suas informações podem ser registradas no sistema Common Vulnerabilities and Exposures (CVE), utilizado para identificar publicamente falhas de segurança conhecidas.
Cada registro recebe um identificador específico, permitindo que fornecedores, pesquisadores e equipes de segurança acompanhem a vulnerabilidade e suas possíveis consequências.
Entretanto, a divulgação de uma falha também pode despertar o interesse de criminosos que procuram sistemas afetados.
Ferramentas automatizadas permitem realizar varreduras na internet para identificar serviços expostos, versões vulneráveis de aplicações e outros possíveis pontos de entrada.
Para as organizações, esse cenário reforça a importância de manter visibilidade sobre os ativos expostos à internet e acompanhar continuamente novas vulnerabilidades que possam afetá-los.
Desenvolvimento de exploits: da vulnerabilidade à exploração
Identificar uma vulnerabilidade não significa necessariamente conseguir explorá-la.
Para comprometer um sistema, o atacante precisa encontrar uma forma de utilizar aquela falha para executar uma ação não autorizada, como obter acesso, executar código ou elevar privilégios.
O mecanismo utilizado para explorar uma vulnerabilidade é conhecido como exploit.
Dependendo das características da falha, esse processo pode exigir análise técnica, desenvolvimento de código e testes para verificar se a exploração funciona nas condições desejadas.
Com o avanço das ferramentas automatizadas e da Inteligência Artificial, determinadas atividades podem ser aceleradas, incluindo a interpretação de informações técnicas e o apoio à análise de código.
O ponto central é que a janela entre a divulgação de uma falha e sua possível exploração pode ser curta, exigindo agilidade das equipes responsáveis pela segurança.
Por que a priorização de vulnerabilidades é essencial?
Em ambientes corporativos, é comum encontrar numerosas vulnerabilidades distribuídas entre servidores, aplicações, dispositivos e serviços.
Corrigir todas simultaneamente nem sempre é possível. Por isso, a priorização precisa considerar fatores como a criticidade do ativo, sua exposição, a existência de exploração conhecida e o impacto potencial para o negócio.
Indicadores como o Exploit Prediction Scoring System (EPSS) podem contribuir para essa análise, estimando a probabilidade de exploração de vulnerabilidades conhecidas.
Essa abordagem ajuda as equipes a concentrar esforços nas falhas que representam maior risco, reduzindo oportunidades de comprometimento.
Breakout Time: a velocidade da movimentação lateral
Após conseguir acesso inicial a um ambiente, o criminoso pode tentar expandir seu controle para outros sistemas.
Essa atividade é conhecida como movimentação lateral e pode envolver o uso de credenciais comprometidas, exploração de configurações inadequadas e abuso de permissões existentes.
O objetivo é alcançar recursos que ofereçam maior acesso a informações, infraestrutura ou processos críticos.
Nesse contexto, um indicador importante é o Breakout Time, utilizado para medir o intervalo entre o comprometimento inicial e a movimentação do atacante para além do sistema originalmente acessado.
O breakout time está relacionado à expansão do acesso inicial e não significa, necessariamente, que o atacante tenha alcançado seus objetivos finais. Ainda assim, o conceito evidencia um desafio importante: uma organização pode ter pouco tempo para identificar e conter uma invasão antes que ela alcance outros pontos do ambiente.
O impacto para as equipes de segurança
Quando o atacante começa a se movimentar lateralmente, eventos aparentemente isolados podem fazer parte de uma mesma operação.
Uma autenticação incomum, uma alteração de privilégios e uma conexão inesperada entre servidores, por exemplo, podem indicar uma tentativa de expansão do acesso.
Por isso, a correlação de eventos se torna fundamental. Soluções de Security Information and Event Management (SIEM) permitem centralizar informações de diferentes sistemas e apoiar a identificação de comportamentos suspeitos.
Quando combinadas com monitoramento contínuo e processos de resposta a incidentes, essas capacidades contribuem para reduzir o tempo necessário para investigar e conter ameaças.
Ransomware: quando o ataque compromete a operação
Entre os possíveis desfechos de uma invasão está a execução de ransomware, modalidade de ataque que pode envolver criptografia de dados, extorsão e interrupção de sistemas.
Em operações mais complexas, os criminosos podem permanecer no ambiente para identificar ativos relevantes, comprometer mecanismos de recuperação e coletar informações antes de executar a etapa final.
Independentemente da duração, as consequências podem ser significativas. Além da indisponibilidade de sistemas, um ataque de ransomware pode provocar paralisação de processos, perdas financeiras, exposição de informações e impactos reputacionais.
Por isso, a preparação não deve se limitar à prevenção do acesso inicial. As organizações também precisam desenvolver capacidade de detecção, contenção e recuperação.
Dwell Time: por quanto tempo um invasor permanece sem ser detectado?
Outro conceito importante para compreender a cronologia de um ataque é o Dwell Time, que representa o período durante o qual um invasor permanece em um ambiente antes de sua atividade ser identificada.
Diferentemente do breakout time, que mede a velocidade da movimentação para além do ponto inicial, o dwell time está relacionado ao tempo de permanência sem detecção.
O indicador pode variar significativamente conforme o tipo de ataque, o setor analisado e a capacidade de monitoramento da organização.
Quanto maior o período de permanência não detectada, mais oportunidades o atacante pode ter para coletar informações, ampliar privilégios e comprometer outros sistemas.
Por isso, reduzir o tempo de detecção é tão importante quanto prevenir a entrada inicial.
Como reduzir o tempo de exposição e resposta aos ataques?
A velocidade dos ataques exige que as organizações desenvolvam uma abordagem contínua de gestão de riscos e monitoramento.
O primeiro passo é conhecer a própria superfície de ataque, identificando ativos expostos e possíveis fragilidades antes que sejam exploradas.
Em seguida, a gestão de vulnerabilidades precisa estabelecer prioridades de correção com base no risco, considerando não apenas a severidade técnica, mas também o contexto do ambiente.
O monitoramento de eventos e a capacidade de correlacionar informações ajudam a identificar comportamentos suspeitos que poderiam passar despercebidos em análises isoladas.
Além disso, planos de resposta a incidentes, procedimentos de contenção e estratégias de recuperação são fundamentais para limitar os impactos quando uma invasão acontece.
Nesse contexto, a Plataforma de Cibersegurança Clavis integra capacidades como Gestão Contínua de Vulnerabilidades (GCV), Superfície de Ataque, SIEM e Cyber Threat Intelligence (CTI), permitindo acompanhar diferentes dimensões do risco cibernético.
A plataforma também conta com o Oto AI, sua camada de Inteligência Artificial, que correlaciona informações sobre ativos, vulnerabilidades e eventos de segurança para apoiar a análise contextualizada e a priorização de riscos.
Essas capacidades ajudam as equipes a identificar situações relevantes e direcionar esforços para os pontos que exigem maior atenção.
Na cibersegurança, o tempo de resposta faz diferença
A cronologia de um ataque cibernético demonstra que os criminosos podem avançar rapidamente entre diferentes etapas de uma operação.
Da identificação de vulnerabilidades à movimentação lateral e ao possível comprometimento de sistemas críticos, cada intervalo representa uma oportunidade para a defesa detectar, interromper ou limitar o ataque.
Nesse cenário, depender exclusivamente de verificações periódicas e respostas manuais pode dificultar o acompanhamento das ameaças.
Fortalecer a resiliência cibernética exige visibilidade contínua, inteligência contextualizada e processos capazes de transformar informações de segurança em ações oportunas.
Mais do que impedir todas as tentativas de invasão, o objetivo é reduzir o tempo de exposição, identificar comportamentos suspeitos e limitar os impactos antes que um incidente comprometa a continuidade do negócio.