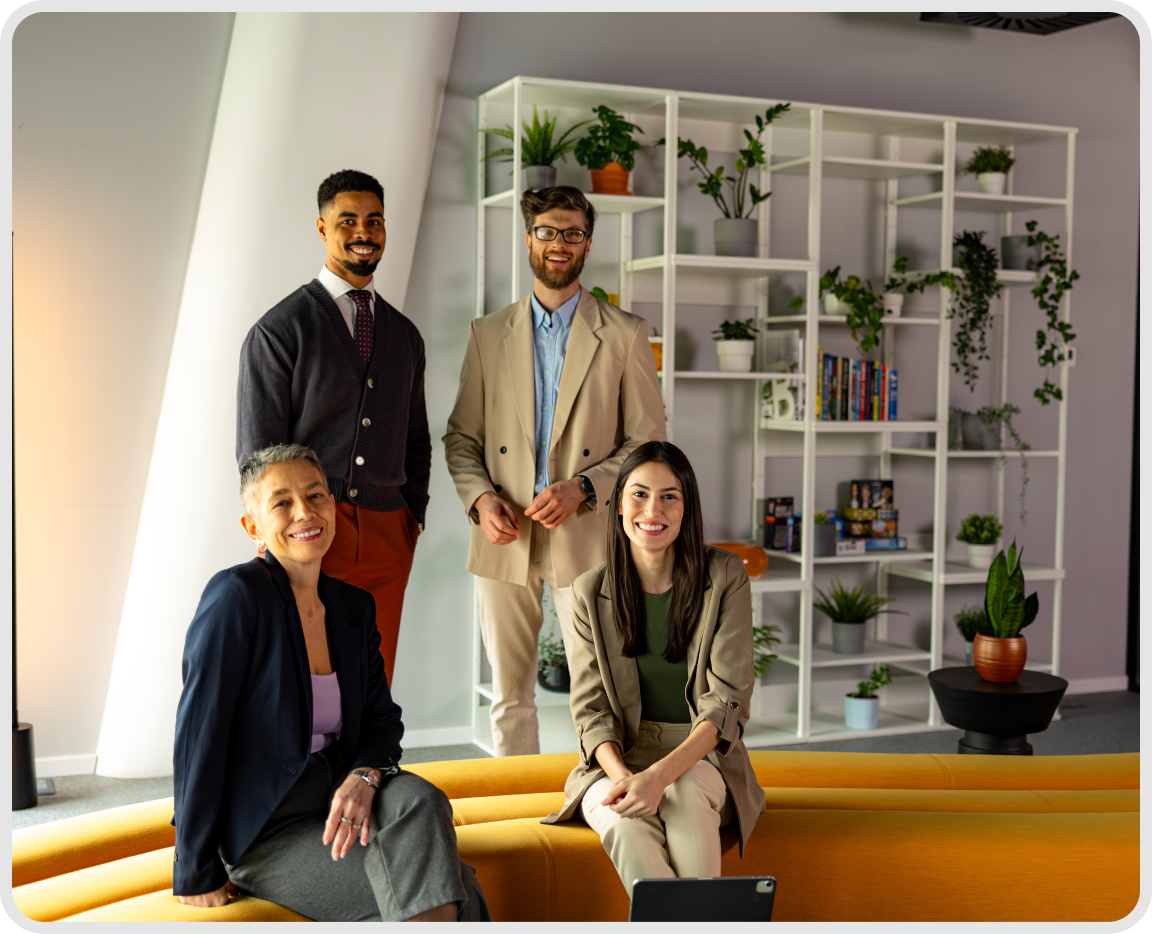
Trabalhe em uma empresa que associa uma mentalidade jovem e arrojada a uma experiência de quase duas décadas de atuação no mercado de segurança da informação
Nossa missão é aumentar a confiança no mundo digital através de soluções
A Clavis é referência em inovação em segurança, com soluções de identificação de ameaças orientadas a dados. Somos Scale-Up Endeavor e Empresa Estratégica de Defesa pelo Ministério da Defesa.
Pelo 6º ano consecutivo recebemos o selo Great Place to Work® Brasil, integrando o TOP 100 das melhores empresas para trabalhar.
Investimos em comunicação interna, capacitação e desenvolvimento, e seguimos em forte expansão buscando novos talentos. Valorizamos transparência, autonomia e mentalidade de dono, colaborando para evoluir nossas soluções, entregar valor e manter a tecnologia como base do nosso trabalho.
Cultura forte
Como é trabalhar na Clavis?
Cuidado e qualidade de vida
Voltada para a qualidade de vida e cuidados com nossos colaboradores
Feedbacks
Feedbacks individuais e constantes para que você possa compreender como está e seu plano de desenvolvimento
Bate-papo com Gente & Gestão
Compartilhe sobre sua rotina, esclarecer dúvidas e identificarmos melhorias
Bate-papo técnico
Momentos para compartilhar conteúdos envolvendo o universo de Segurança da Informação e outros assuntos
All-hands quinzenais
Com todos da Clavis para falarmos do nosso momento, nossos números e resultados
Jeito clavis de ser
Diversidade e inclusão
Na Clavis, nós acreditamos na pluralidade das ideias, respeitamos as individualidades, valorizamos as vivências e temos disposição para estabelecer diálogos para a construção de uma empresa mais diversa.
Para nossas oportunidades, não fazemos distinção de cor, nacionalidade, identidade de gênero ou profissionais portadores de deficiências. O que importa é ter as habilidades necessárias para cada função e ter garra para aproveitar os desafios e para aprender todos os dias. Aqui, damos espaço para você ser quem você é, sem julgamentos e preconceitos.
Trabalhe em uma empresa que associa uma mentalidade jovem e arrojada a uma experiência de quase duas décadas de atuação no mercado de segurança da informação?