Investir em novas tecnologias de proteção parece uma resposta natural ao crescimento das ameaças cibernéticas. À medida que surgem novos riscos, as empresas incorporam soluções para monitorar redes, proteger endpoints, identificar vulnerabilidades, controlar acessos e detectar atividades suspeitas.
Entretanto, aumentar a quantidade de ferramentas não significa necessariamente melhorar a capacidade de proteção de uma organização.
Em ambientes corporativos complexos, diferentes soluções podem operar de maneira isolada, produzindo grandes volumes de informações sem oferecer uma visão clara dos riscos. O resultado é um cenário em que as equipes de segurança precisam administrar múltiplos painéis, interpretar alertas e correlacionar dados manualmente.
Esse problema está relacionado ao chamado tool sprawl, fenômeno caracterizado pela proliferação de ferramentas tecnológicas sem integração e governança adequadas.
Mais do que adquirir novas soluções, o desafio das organizações passa a ser garantir que as tecnologias existentes trabalhem de maneira coordenada, transformando dados em informações úteis para a tomada de decisão.
O que é tool sprawl e por que ele representa um risco?
O termo tool sprawl descreve a expansão desordenada de ferramentas utilizadas por uma organização, especialmente quando diferentes soluções são adquiridas para atender necessidades específicas, sem uma estratégia consistente de integração.
Na cibersegurança, esse cenário pode surgir gradualmente. Uma empresa contrata uma solução para proteger endpoints, outra para monitorar a rede, uma terceira para gerenciar vulnerabilidades e diferentes ferramentas para acompanhar ambientes em nuvem.
Individualmente, essas tecnologias podem desempenhar funções importantes. O problema aparece quando suas informações permanecem fragmentadas e os processos operacionais não conseguem conectar os diferentes sinais de risco.
Imagine, por exemplo, que uma ferramenta identifique uma vulnerabilidade crítica em determinado servidor. Ao mesmo tempo, outra solução registre tentativas suspeitas de autenticação, enquanto um terceiro sistema detecta conexões incomuns envolvendo o mesmo ativo.
Quando essas informações são analisadas separadamente, a equipe pode não perceber imediatamente que os eventos estão relacionados.
Essa fragmentação dificulta a compreensão do contexto e pode atrasar a identificação de um incidente em andamento.
Os custos ocultos da fragmentação
Além dos riscos operacionais, o excesso de ferramentas pode gerar custos adicionais de licenciamento, manutenção, treinamento e integração.
Cada nova solução exige configuração, atualização, acompanhamento e profissionais capazes de interpretar seus resultados.
Com o tempo, a organização pode acabar investindo mais recursos na administração das tecnologias do que na análise dos riscos identificados.
Isso não significa que empresas devam reduzir indiscriminadamente seu conjunto de ferramentas. Soluções especializadas continuam sendo necessárias em diferentes contextos.
O ponto central é avaliar se cada tecnologia contribui efetivamente para a estratégia de segurança e se suas informações podem ser utilizadas de maneira integrada.
Alert fatigue: quando o excesso de notificações prejudica a segurança
Uma das principais consequências da fragmentação tecnológica é a chamada alert fatigue, ou fadiga de alertas.
O problema ocorre quando profissionais de segurança precisam lidar continuamente com um volume elevado de notificações, muitas vezes repetitivas, pouco contextualizadas ou sem relevância imediata.
Em um Centro de Operações de Segurança (SOC), diferentes ferramentas podem gerar alertas sobre a mesma atividade. Sem mecanismos adequados de correlação e priorização, um único comportamento suspeito pode resultar em diversas notificações independentes.
Isso aumenta o esforço necessário para investigar ocorrências e dificulta a identificação dos eventos que realmente exigem atenção.
Com o tempo, o excesso de alertas pode provocar sobrecarga operacional, atrasos nas análises e perda de eficiência.
O risco não está apenas na quantidade de notificações, mas na dificuldade de distinguir eventos rotineiros de sinais que podem indicar um comprometimento real.
Por que a priorização é tão importante?
Nem todo alerta representa uma ameaça concreta ao negócio.
Uma tentativa de autenticação mal sucedida, por exemplo, pode ser um evento comum. Entretanto, quando associada a credenciais comprometidas, acessos de localidades incomuns e alterações de privilégios, a mesma ocorrência pode assumir maior relevância.
É justamente essa contextualização que permite transformar notificações isoladas em informações úteis.
Para reduzir a fadiga de alertas, as organizações precisam considerar fatores como criticidade dos ativos, comportamento observado, histórico de eventos e possíveis relações entre diferentes sinais de segurança.
Dessa forma, as equipes conseguem direcionar esforços para investigações prioritárias, em vez de tratar todas as notificações com o mesmo nível de urgência.
Por que a falta de integração compromete a capacidade de resposta?
A eficiência de uma operação de segurança depende não apenas da qualidade das ferramentas utilizadas, mas também da capacidade de compartilhar informações entre elas.
Quando diferentes soluções operam de maneira isolada, os analistas precisam consultar múltiplos ambientes para compreender uma ocorrência.
Esse processo pode exigir a comparação manual de logs, endereços IP, informações sobre ativos, vulnerabilidades e indicadores de ameaças.
Além de consumir tempo, a ausência de integração aumenta a possibilidade de inconsistências e dificulta a construção de uma visão completa do incidente.
Em um cenário no qual ataques podem evoluir rapidamente, atrasos na identificação de relações entre eventos representam uma dificuldade adicional para a defesa.
A integração permite conectar informações provenientes de diferentes fontes e compreender como elas se relacionam.
Por exemplo, um alerta de atividade suspeita pode ser enriquecido com dados sobre vulnerabilidades existentes no ativo, seu nível de exposição e possíveis indicadores de ameaças conhecidos.
Com esse contexto, a equipe consegue avaliar melhor a gravidade da situação e estabelecer prioridades de investigação.
Centralização não significa apenas reunir informações
É importante diferenciar centralização de integração efetiva. Reunir diferentes dados em um único painel pode facilitar o acompanhamento operacional, mas não garante, por si só, uma melhor capacidade de análise.
O verdadeiro ganho acontece quando as informações podem ser correlacionadas, contextualizadas e utilizadas para apoiar decisões.
Isso exige processos bem definidos, qualidade dos dados e mecanismos capazes de identificar relações relevantes entre diferentes eventos.
Portanto, a evolução da segurança não depende apenas de reduzir a quantidade de telas utilizadas pelos analistas, mas de melhorar a forma como as informações são interpretadas.
Visibilidade: o que as empresas realmente precisam enxergar?
Outro desafio provocado pela fragmentação tecnológica está relacionado à visibilidade sobre o ambiente corporativo.
Uma organização pode possuir ferramentas capazes de monitorar diferentes componentes de sua infraestrutura e, ainda assim, não conseguir responder rapidamente a perguntas fundamentais.
Quais ativos estão expostos à internet? Quais vulnerabilidades representam maior risco? Existem credenciais comprometidas relacionadas à empresa? Determinado evento suspeito envolve um sistema crítico?
Responder a essas questões exige uma visão que ultrapasse os limites de cada ferramenta.
A visibilidade efetiva depende da capacidade de relacionar ativos, vulnerabilidades, identidades, eventos e informações sobre ameaças.
Quando esses elementos são analisados em conjunto, a organização consegue compreender melhor sua exposição e identificar situações que merecem atenção prioritária.
Essa abordagem também contribui para decisões mais alinhadas ao negócio.
Uma vulnerabilidade tecnicamente grave, por exemplo, pode representar riscos diferentes dependendo do ativo afetado, de sua exposição e das possibilidades de exploração.
Sem esse contexto, as equipes podem concentrar esforços em ocorrências menos relevantes enquanto riscos importantes permanecem sem tratamento.
Da fragmentação à cibersegurança integrada
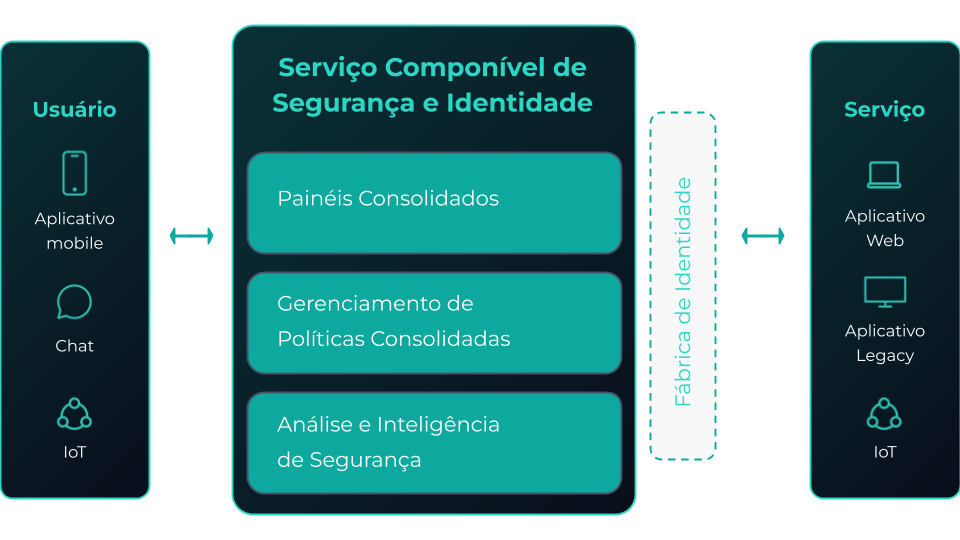
A proposta apresentada no esquema é conectar diferentes componentes do ambiente corporativo por meio de capacidades compartilhadas de segurança, identidade, análise e gerenciamento.
Essa integração permite que informações provenientes de aplicações, usuários, dispositivos e serviços sejam consideradas de maneira mais abrangente.
Na prática, o objetivo não é eliminar a especialização das ferramentas, mas garantir que elas contribuam para uma estratégia coordenada de proteção.
Isso envolve centralizar informações relevantes, estabelecer políticas consistentes e facilitar a identificação de relações entre diferentes riscos.
A abordagem também favorece uma atuação mais proativa, permitindo que as equipes identifiquem exposições e comportamentos suspeitos antes que evoluam para incidentes de maior impacto.
Como a Inteligência Artificial pode ajudar a reduzir a complexidade?
A Inteligência Artificial também pode contribuir para melhorar a eficiência das operações de segurança, especialmente em ambientes que produzem grandes volumes de informações.
Recursos inteligentes podem apoiar a correlação de eventos, a identificação de padrões e a contextualização de alertas, reduzindo parte do esforço necessário para análises repetitivas.
Entretanto, a IA não resolve automaticamente os problemas provocados pela fragmentação tecnológica.
Para produzir resultados relevantes, ela precisa trabalhar com informações confiáveis, dados contextualizados e processos de segurança bem definidos.
Caso contrário, existe o risco de apenas acrescentar outra camada tecnológica a um ambiente que já apresenta dificuldades de integração.
Por isso, a adoção de IA deve estar associada a uma estratégia mais ampla de visibilidade, governança e priorização de riscos.
O papel da Plataforma de Cibersegurança Clavis
A necessidade de integrar diferentes capacidades de proteção está diretamente relacionada à proposta da Plataforma de Cibersegurança Clavis.
A solução reúne recursos como SIEM, Gestão Contínua de Vulnerabilidades (GCV), análise de Superfície de Ataque e Cyber Threat Intelligence (CTI), permitindo que diferentes informações de segurança sejam consideradas de forma integrada.
Com o apoio do Oto AI, camada de Inteligência Artificial da plataforma, informações sobre ativos, vulnerabilidades e eventos podem ser correlacionadas para oferecer maior contexto às análises e apoiar a priorização de riscos.
Essa abordagem contribui para reduzir a dispersão de informações e direcionar o trabalho das equipes para situações que exigem atenção.
Mais do que substituir ferramentas especializadas, a proposta é ampliar a capacidade de transformar dados provenientes de diferentes fontes em informações úteis para a operação de segurança.
Mais segurança depende de integração, não apenas de quantidade
O crescimento das ameaças cibernéticas exige investimentos contínuos em tecnologia, mas a efetividade desses investimentos depende da forma como as soluções são utilizadas.
Quando ferramentas operam isoladamente, a organização pode enfrentar dificuldades para correlacionar eventos, priorizar riscos e responder rapidamente a incidentes.
O excesso de alertas, a fragmentação de informações e a falta de visibilidade demonstram que ampliar o número de tecnologias não é suficiente para fortalecer a proteção.
A evolução da cibersegurança passa pela integração entre ferramentas, processos e pessoas, permitindo que as equipes tenham uma compreensão mais completa do ambiente e consigam agir com maior precisão.
Em um cenário de ameaças cada vez mais dinâmico, o diferencial não está em quantas ferramentas uma empresa possui, mas na capacidade de transformar as informações produzidas por elas em decisões que reduzam riscos e fortaleçam a resiliência cibernética.