Escrito por Darlin Fernandes
O checkout transparente tornou a jornada de compra mais fluida ao permitir que o consumidor conclua o pagamento sem sair do ambiente da loja virtual. Essa facilidade pode favorecer a conversão e reduzir atritos no fechamento da compra, mas também amplia a importância da segurança das integrações que sustentam a transação.
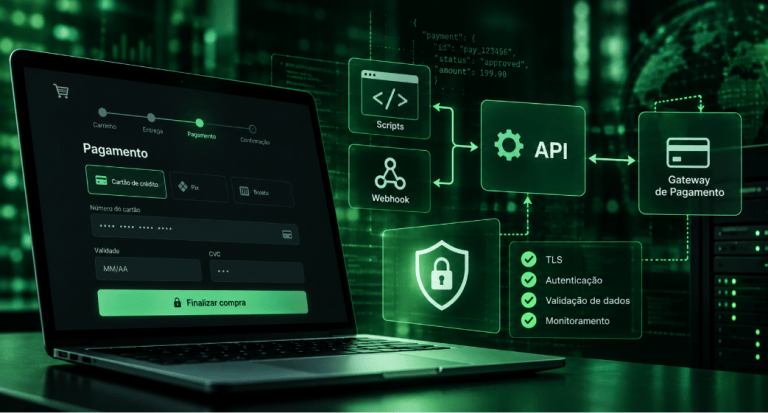
APIs, scripts de terceiros, webhooks e configurações inadequadas podem criar oportunidades para fraude no checkout transparente, comprometendo dados de pagamento e até mesmo a integridade das transações.
Para empresas que dependem desses ambientes, a proteção precisa ir além do antifraude transacional. Na Clavis, a segurança é tratada de forma contínua e orientada a riscos, combinando gestão de vulnerabilidades, segurança de aplicações e controles capazes de reduzir a exposição antes que uma falha seja explorada.
O que é checkout transparente?
Checkout transparente é o modelo no qual o consumidor realiza o pagamento dentro do próprio ambiente da loja virtual, sem ser redirecionado para a página externa do intermediador financeiro.
A comunicação com o gateway ou provedor de pagamentos ocorre geralmente por meio de APIs, SDKs, scripts, campos hospedados ou outros componentes integrados ao e-commerce. Dependendo da arquitetura utilizada, dados sensíveis podem ser tokenizados antes de chegar aos servidores da loja.
Além de tornar a experiência mais uniforme, esse modelo reduz interrupções durante a jornada de compra. A Serasa Experian destaca justamente a permanência do usuário no ambiente da loja como um dos diferenciais do checkout transparente para diminuir atritos na finalização.
Essa integração, entretanto, cria uma cadeia tecnológica que também precisa ser protegida.
Quais as diferenças entre checkout padrão e checkout transparente?
Checkout padrão (redirecionamento)
No checkout padrão, o consumidor é direcionado para uma página controlada pelo intermediador ou gateway de pagamento. Parte relevante do processamento ocorre fora da infraestrutura visual da loja.
Esse modelo pode reduzir determinadas responsabilidades técnicas do e-commerce, dependendo da implementação, mas acrescenta uma mudança de ambiente à experiência do consumidor.
Checkout transparente (integração via API)
No checkout transparente, a experiência permanece integrada ao site ou aplicativo da empresa. APIs conectam o e-commerce aos serviços responsáveis por autorização, processamento e confirmação do pagamento.
Essa arquitetura oferece maior controle sobre a jornada, mas exige atenção especial às vulnerabilidades em APIs de gateways de pagamento, scripts executados no navegador, autenticação entre sistemas e validação das informações recebidas de terceiros.
A OWASP inclui entre os principais riscos de APIs problemas como falhas de autenticação e autorização, configurações incorretas, ausência de controles sobre fluxos sensíveis e consumo inseguro de APIs de terceiros.
Como ocorrem as fraudes no checkout transparente?
Ataques de Web Skimming e Magecart no frontend
Em ataques de Web Skimming, códigos maliciosos são inseridos em páginas de pagamento para capturar informações digitadas pelo consumidor. Magecart é uma denominação frequentemente associada a campanhas e grupos que utilizam esse tipo de técnica.
O comprometimento pode ocorrer diretamente no site ou por meio de scripts e componentes de terceiros utilizados pelo e-commerce.
A segurança desse ponto ganhou ainda mais relevância com o PCI DSS v4.0.1. O PCI Security Standards Council publicou, em 2025, orientações específicas contra e-skimming, contemplando o gerenciamento dos scripts presentes em páginas de pagamento e mecanismos para detectar alterações não autorizadas.
Adulteração de requisição e fraudes em Webhooks
Webhooks permitem que o gateway informe ao e-commerce eventos como pagamento aprovado, recusado, estornado ou reembolsado.
O problema surge quando a aplicação confia automaticamente nessas mensagens. Sem validações adequadas, uma requisição falsificada ou reutilizada pode tentar simular uma confirmação legítima.
Por isso, a validação de webhooks em gateways de pagamento deve considerar assinatura criptográfica quando disponibilizada pelo provedor, timestamps, identificadores únicos, idempotência e validação do conteúdo recebido. As comunicações entre serviços também devem utilizar TLS corretamente configurado.
Ataques de testagem de cartão (Carding)
No carding, dados de cartões obtidos ilegalmente são testados de maneira automatizada para descobrir quais ainda são válidos. Um checkout com controles insuficientes pode acabar sendo utilizado como infraestrutura para essas tentativas.
Limitação de requisições, análise de velocidade das transações, mecanismos contra bots e autenticação baseada em risco ajudam a reduzir esse cenário. A OWASP classifica o acesso irrestrito a fluxos de negócio sensíveis e o consumo sem limites de recursos como riscos importantes em APIs, recomendando controles como rate limiting de acordo com as características de cada endpoint.
Como proteger o checkout transparente contra vulnerabilidades?
Gestão Contínua de Vulnerabilidades (GCV) aplicada a APIs
A Gestão Contínua de Vulnerabilidades (GCV) estabelece um processo contínuo de identificação, avaliação, priorização e tratamento de falhas.
Aplicada ao ecossistema de pagamentos, essa abordagem envolve manter inventário dos componentes expostos, acompanhar versões, identificar configurações inseguras, monitorar mudanças e priorizar correções conforme o risco para o negócio.
A solução de Gestão de Vulnerabilidades da Clavis trabalha justamente com identificação, caracterização de riscos, planejamento de correções e acompanhamento contínuo de ativos, sistemas e aplicações.
É importante, porém, não tratar GCV como único controle para APIs. Vulnerabilidades relacionadas à lógica de negócio, autorização ou manipulação de objetos também exigem testes específicos de aplicação e práticas de desenvolvimento seguro, pontos contemplados pelo OWASP API Security Top 10.
Monitoramento de bibliotecas JavaScript e dependências de terceiros
Bibliotecas, tags e scripts externos presentes na página de pagamento também fazem parte da superfície de ataque.
É necessário manter um inventário dos scripts autorizados, controlar alterações e avaliar continuamente dependências. Medidas como Content Security Policy (CSP), Subresource Integrity (SRI), quando aplicável, e mecanismos de detecção de adulteração ajudam a reduzir o risco.
A avaliação também pode fazer parte de uma estratégia mais ampla de desenvolvimento seguro de software, contemplando arquitetura, codificação, testes e configuração em produção.
Validação estrita de escopo, mTLS e conformidade PCI-DSS
APIs de pagamento devem operar sob o princípio do menor privilégio, com credenciais limitadas às funções necessárias. Entre sistemas, mTLS pode adicionar autenticação mútua quando suportada pela arquitetura e pelo provedor, enquanto tokens devem possuir escopos e ciclos de vida adequados.
A conformidade PCI DSS no checkout transparente também precisa ser avaliada de acordo com a arquitetura implementada. Mesmo quando funções relacionadas aos dados do cartão são terceirizadas, permanecem responsabilidades relativas à segurança do ambiente do comerciante.
Desde 2025, o próprio critério de elegibilidade do SAQ A reforça que estabelecimentos de e-commerce precisam confirmar que seus sites não estão suscetíveis a ataques por scripts capazes de afetar o sistema de pagamento.
A Clavis também oferece consultoria para conformidade com o PCI DSS, incluindo avaliação de lacunas, implementação de controles e acompanhamento da adequação ao padrão.
Antifraude para vendas online: como proteger sua loja virtual de ponta a ponta?
Motores de análise de risco e inteligência de dados
A segurança no checkout transparente para lojas virtuais depende de múltiplas camadas.
Motores antifraude podem correlacionar comportamento, dispositivo, origem, histórico e velocidade das tentativas para atribuir risco à transação. Ao mesmo tempo, controles técnicos protegem APIs, aplicações, credenciais e infraestrutura.
Essa combinação ajuda a identificar atividades suspeitas sem depender de uma única barreira e contribui para evitar fraudes e chargebacks no e-commerce.
Autenticação avançada e novos padrões de pagamento
Mecanismos de autenticação modernos também ajudam a equilibrar proteção e experiência do consumidor.
O EMV 3-D Secure permite que comerciantes e emissores troquem informações sobre a transação, o método de pagamento e o dispositivo para avaliar sua legitimidade. O protocolo foi desenvolvido para reduzir fraudes em operações com cartão não presente sem adicionar atrito desnecessário a todas as compras. Em 2025 e 2026, a EMVCo continuou atualizando suas especificações e orientações sobre o EMV 3DS.
Proteger o checkout transparente, portanto, exige olhar para toda a cadeia: aplicação, APIs, scripts, fornecedores, autenticação e configurações. A gestão contínua permite encontrar fragilidades, priorizar aquilo que representa maior exposição e acompanhar as correções antes que o problema chegue à etapa mais sensível do e-commerce: o pagamento.
Reduza a exposição antes que uma vulnerabilidade comprometa suas transações
Identifique falhas, priorize correções e acompanhe continuamente os riscos dos seus sistemas e aplicações com a Gestão de Vulnerabilidades da Clavis.