Ir para o conteúdo

Black Friday

Descubra se sua empresa está sofrendo uma fraude

Solicite seu diagnóstico

Descubra se sua empresa está sofrendo uma fraude

logo
  • SOLUÇÕES

    Plataforma unificada de cibersegurança

    Otimize sua gestão de segurança com uma plataforma unificada.

    SOC

    Inteligência focada em segurança da informação.

    Clavis SIEM

    Gerenciamento de eventos e informações de segurança.

    Gerenciamento da Superficie de Ataque

    Reduza pontos vulneráveis e proteja seus sistemas.

    Gestão de Vulnerabilidade

    Identifique e corrija vulnerabilidades antes de serem exploradas.

    Plataforma

    Otimize sua gestão de segurança com uma plataforma unificada, projetada para acabar com a dispersão de informações.

  • SERVIÇOS

    Teste de invasão (Pentest)

    Vulnerabilidades em suas redes, sistemas e aplicações.

    Resposta a incidentes e computação forense

    Perícia forense computacional.

    Desenvolvimento seguro de software

    Avalie a segurança de aplicações ao longo de todo o ciclo de vida.

    Inteligência contra ameaças cibernéticas

    Identifique ameaças avançadas com uso de Inteligência.

    Conscientização, comportamento e cultura

    Programas de Treinamento sob medida para a sua organização.

    Segurança em nuvem

    Segurança na nuvem para empresas.

    Governança, risco e compliance

    Mantenha a conformidade do seu negócio.

    Cibersegurança em OT

    Cibersegurança e conformidade em infraestruturas críticas

    MSS

    Proteção de ativos, sistemas e informações.

  • CONTEÚDOS

    Newsletter

    Acompanhe as atualizacões sobre segurança da informação.

    E-books

    Materiais aprofundados para expandir seu conhecimento.

    Webinars

    Conteúdos apresentados por especialistas da Clavis.

    Livros

    Publicações produzidas pela Clavis sobre segurança da informação.

    Portal Seginfo

    Notícias e conteúdos atualizados sobre segurança da informação.

    Ver tudo em Blog

    Últimas Publicações

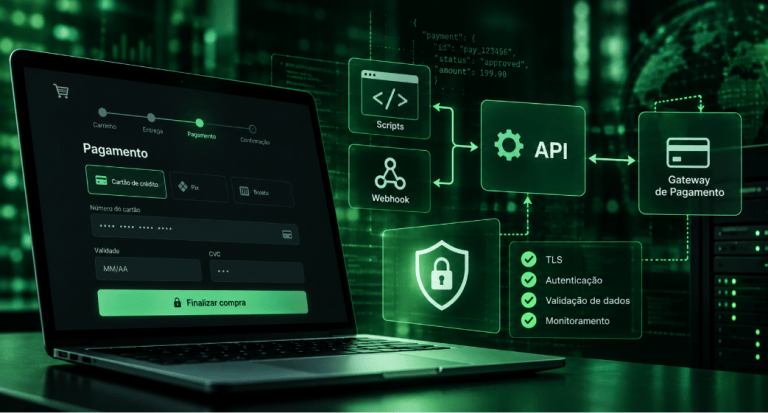
    Risco de fraude no checkout transparente e proteção de APIs de pagamento

    Risco de Fraude no Checkout Transparente: vulnerabilidades em gateways de pagamento e a importância do GCV em APIs de terceiros

    29 de outubro de 2026

    Gestão de riscos cibernéticos: protegendo o negócio e atendendo às exigências do mercado e regulatórias

    26 de outubro de 2026
  • ACADEMIA
  • A CLAVIS

    Sobre a Clavis

    Há mais de 20 anos oferecendo soluções completas.

    Fale Conosco

    Entre em contato para dúvidas, suporte ou novas oportunidades.

    Empresa Estratégica de Defesa

    Reconhecimento e atuação em iniciativas estratégicas de defesa.

    Clavis na Mídia

    Notícias, entrevistas e destaques da Clavis na imprensa.

    Parceiros

    Empresas e organizações que colaboram com a Clavis.

    Trabalhe Conosco

    Conheça as oportunidades e faça parte do time Clavis.

    A Clavis

    Somos especialistas em Segurança da Informação, oferecendo um portfólio completo de serviços e soluções para proteger operações, reduzir riscos e fortalecer a segurança digital das organizações.

    Sobre Nós

FALAR COM ESPECIALISTA
Início » SegInfocast #38 – PCI-DSS – Segurança da Informação na Indústria de Pagamentos

SegInfocast #38 – PCI-DSS – Segurança da Informação na Indústria de Pagamentos

  • junho 19, 2018
  • SegInfocast
Compartilhe

Sumário

Faça o download aqui. (12:37 min, 8,7 MB)
Paulo Sant’anna recebe Willian Caprino, Diretor Comercial  da Clavis Segurança da Informação, para uma conversa sobre o PCI-DSS. Ao longo da conversa foi possível discutir diversos aspectos dos padrões de Segurança da Indústria de Pagamentos e a importância de manter um sistema de gerenciamento contínuo de vulnerabilidades.

O que é o PCI Security Standards e quando foi criado?

Willian explica que não existia nenhum padrão de segurança para a indústria de meios de pagamento, Cada bandeira possuía as suas próprias regras, muito semelhantes umas com as outras. Então em 2006, Visa, Mastercard, American Express, JCB e Discover optaram por fundar o PCI Council, criando o padrão único de segurança para meios de pagamento, conhecido popularmente como PCI-DSS.

Quais são as vantagens?

Caprino diz que estar em conformidade com as regras de segurança do PCI diminui os riscos de vazamento de dados de cartões e consequentemente, transações fraudulentas, perdas financeiras e exposição negativa.

Quem deve atender esses requisitos?

Quaisquer empresas que tenham acesso as informações de cartões de pagamento, como lojas, gateways de pagamento na Internet, sites de comércio eletrônico e outros devem seguir os requisitos de segurança estabelecidos pelo PCI. Anualmente é requerido dessas empresas a validação se estão em conformidades com as normas.

Quais são os 12 requerimentos do PCI?

Caprino comenta que há 6 grandes grupos de requerimentos: Construir e manter uma rede segura, proteção dos dados do portador do cartão,  gerenciamento de vulnerabilidades, controle de acesso, monitoramento e testes de rede e por ultimo a parte de políticas, normas e procedimentos de  segurança.

É claro que o fato de atender todos os itens requeridos pela norma (estar em conformidade) não é sinônimo de estar seguro, outros itens do ambiente não descritos pelo PCI podem ser uma porta de entrada para ataques, por isso a necessidade diária de gerenciamento contínuo de vulnerabilidades, monitoramento de redes e resposta a incidentes.

Outro item importante refere-se ao desenvolvimento seguro das aplicações que lidam com os cartões de crédito, item  já tratado no SegInfocast #32

Para ajudar as empresas a atenderem os requisitos do PCI, a Clavis oferece uma série de serviços e produtos como o Octopus, que acompanha e monitora os acessos aos recursos de rede; o BART, que trata de gerenciamento de vulnerabilidades; Testes de invasão; Treinamentos, Análise de Gaps, Construção de documentos e outros serviços, que atendem a diversos requerimentos do PCI.

Willian Caprino, Diretor Comercial Estatutário da Clavis Segurança da Informação, tem experiência de mais de 20 anos na área de TI. É co-fundador da ioPublishing, empresa de produção de conteúdo para a Internet, organizou o livro “Trilhas em Segurança da Informação – Caminhos e Ideias para a Proteção de Dados” e também é um dos organizadores dos eventos de segurança da informação: You Shot The Sheriff e Silver Bullet.

Compartilhe

Sumário

Leia também...

Risco de fraude no checkout transparente e proteção de APIs de pagamento

Risco de Fraude no Checkout Transparente: vulnerabilidades em gateways de pagamento e a importância do GCV em APIs de terceiros

Ler Mais

Gestão de riscos cibernéticos: protegendo o negócio e atendendo às exigências do mercado e regulatórias

Ler Mais

PHP2Shell: entenda as vulnerabilidades críticas no PHP e como proteger seus servidores

Ler Mais

SOMOS ESPECIALISTAS EM SEGURANÇA

Trabalhamos por um mundo digital mais seguro

Fale com nossos Especialistas

Leia também

Risco de fraude no checkout transparente e proteção de APIs de pagamento

Risco de Fraude no Checkout Transparente: vulnerabilidades em gateways de pagamento e a importância do GCV em APIs de terceiros

29 de outubro de 2026
Leia mais >

Gestão de riscos cibernéticos: protegendo o negócio e atendendo às exigências do mercado e regulatórias

26 de outubro de 2026
Leia mais >

PHP2Shell: entenda as vulnerabilidades críticas no PHP e como proteger seus servidores

22 de outubro de 2026
Leia mais >

Somos especialistas em segurança

Trabalhamos por um mundo digital mais seguro

Fale com um especialista
Facebook-f Linkedin-in Slideshare Instagram Youtube

Soluções

  • Centro de Operações de Segurança (SOC)
  • Clavis SIEM
  • Gestão de Vulnerabilidades
  • Plataforma
  • Superfície de Ataque

Serviços

  • Pentest - Teste de Invasão
  • Resposta a Incidentes e Computação Forense
  • Desenvolvimento Seguro de Software – DevSecOps
  • Inteligência Contra Ameaças Fraudes Digitais, Deep & Dark Web e Vazamento de Dados
  • MSS – Serviço de Consultoria Gerenciado
  • Conscientização, Comportamento e Cultura
  • Cloud Security
  • Cibersegurança em OT

Serviços GRC

  • Governança, Risco e Compliance
  • ISO/IEC 27001 – Sistema de Gestão de Segurança da Informação
  • ISO/IEC 27701 – Gestão de Privacidade
  • PCI DSS – Segurança para dados de pagamento
  • Adequação à Norma BACEN
  • Adequação à LGPD
  • Avaliação de Conformidade (Gap Analysis)
  • Avaliação de Fornecedores
  • Continuidade de negócio
  • Simulação e resposta a incidentes

Institucional

  • Sobre a Clavis
  • Trabalhe Conosco
  • Empresa Estratégica de Defesa (EED)
  • Parceiros
  • Academia Clavis
  • Politica de privacidade
  • Contato

Conteúdos

  • Blog
  • E-books
  • Webinars
  • Livros
  • Podcast
  • Portal SegInfo
  • Newsletter
Soluções
  • Centro de Operações de Segurança (SOC)
  • Clavis SIEM
  • Gestão de Vulnerabilidades
  • Plataforma
Serviços
  • Pentest – Teste de Invasão
  • Resposta a Incidentes e Computação Forense
  • Resposta a Incidentes e Computação Forense
  • Desenvolvimento Seguro de Software – DevSecOps
  • Inteligência Contra Ameaças Fraudes Digitais, Deep & Dark Web e Vazamento de Dados
  • MSS – Serviço de Consultoria Gerenciado
  • Conscientização, Comportamento e Cultura
  • Cloud Security
  • Cibersegurança em OT
Serviços GRC
  • Governança, Risco e Compliance
  • ISO/IEC 27001 – Sistema de Gestão de Segurança da Informação
  • ISO/IEC 27701 – Gestão de Privacidade
  • PCI DSS – Segurança para dados de pagamento
  • Adequação à Norma BACEN
  • Adequação à LGPD
  • Avaliação de Conformidade (Gap Analysis)
  • Avaliação de Fornecedores
  • Continuidade de negócio
  • Simulação e resposta a incidentes
Institucional
  • Sobre a Clavis
  • Cases
  • Trabalhe Conosco
  • Empresa Estratégica de Defesa (EED)
  • Clavis na Mídia
  • Parceiros
  • Academia Clavis
  • Politica de privacidade
  • Contato
Conteúdos
  • Blog
  • E-books
  • Webinars
  • Livros
  • Podcast
  • Portal SegInfo
  • Newsletter

Praia do Flamengo, 66, Sala 1607, Bloco B Flamengo – Rio de Janeiro/ RJ Rio de Janeiro – RJ – Brasil – CEP 22210-030

Rua Aloísio Teixeira, 278 – Prédio 3 – Sala 307 Parque Tecnológico da UFRJ Ilha do Fundão – Cidade Universitária Rio de Janeiro – RJ – Brasil – CEP 21941-850

+55 4020-1702 +55 (21) 2210-6061 | +55 (21) 2561-0867 Horário de atendimento de 8h às 17h

Plataforma unificada de cibersegurança

SOC

Clavis SIEM

Gerenciamento da Superficie de Ataque

Gestão de Vulnerabilidade

Teste de Invasão (Pentest)

Resposta a Incidentes e Computação Forense

Desenvolvimento Seguro de Software

Inteligência contra Ameaças Cibernéticas

MSS

Conscientização, comportamento e cultura

Segurança em nuvem

Governança, Risco e Compliance

Cibersegurança em OT

ISO/EC 27001
Norma BACEN
PCI DSS
Adequação à LGPD
Avaliação de Conformidade

Newsletter

E-books

Webinars

Livros

Portal Seginfo

Acesse o nosso Blog

Todos os Cursos

Login Academia

Sobre a Clavis

Fale Conosco

Empresa Estratégica de Defesa

Clavis na Mídia

Parceiros

Trabalhe Conosco

Carregando comentários...