Ir para o conteúdo

Black Friday

Faça um diagnóstico rápido e gratuito sobre fraudes digitais e se prepare para a Black Friday

Solicite seu diagnóstico

Faça um diagnóstico rápido e gratuito sobre fraudes digitais e se prepare para a Black Friday

logo
  • SOLUÇÕES

    Plataforma unificada de cibersegurança

    Otimize sua gestão de segurança com uma plataforma unificada.

    SOC

    Inteligência focada em segurança da informação.

    Clavis SIEM

    Gerenciamento de eventos e informações de segurança.

    Gerenciamento da Superficie de Ataque

    Reduza pontos vulneráveis e proteja seus sistemas.

    Gestão de Vulnerabilidade

    Identifique e corrija vulnerabilidades antes de serem exploradas.

    Plataforma

    Otimize sua gestão de segurança com uma plataforma unificada, projetada para acabar com a dispersão de informações.

  • SERVIÇOS

    Teste de invasão (Pentest)

    Vulnerabilidades em suas redes, sistemas e aplicações.

    Resposta a incidentes e computação forense

    Perícia forense computacional.

    Desenvolvimento seguro de software

    Avalie a segurança de aplicações ao longo de todo o ciclo de vida.

    Inteligência contra ameaças cibernéticas

    Identifique ameaças avançadas com uso de Inteligência.

    MSS

    Proteção de ativos, sistemas e informações.

    Conscientização, comportamento e cultura

    Programas de Treinamento sob medida para a sua organização.

    Segurança em nuvem

    Segurança na nuvem para empresas.

    Governança, risco e compliance

    Mantenha a conformidade do seu negócio.

    Cibersegurança em OT

    Cibersegurança e conformidade em infraestruturas críticas

  • CONTEÚDOS

    Newsletter

    Acompanhe as atualizacões sobre segurança da informação.

    E-books

    Materiais aprofundados para expandir seu conhecimento.

    Webinars

    Conteúdos apresentados por especialistas da Clavis.

    Livros

    Publicações produzidas pela Clavis sobre segurança da informação.

    Portal Seginfo

    Notícias e conteúdos atualizados sobre segurança da informação.

    Ver tudo em Blog

    Últimas Publicações

    Risco de fraude no checkout transparente e proteção de APIs de pagamento

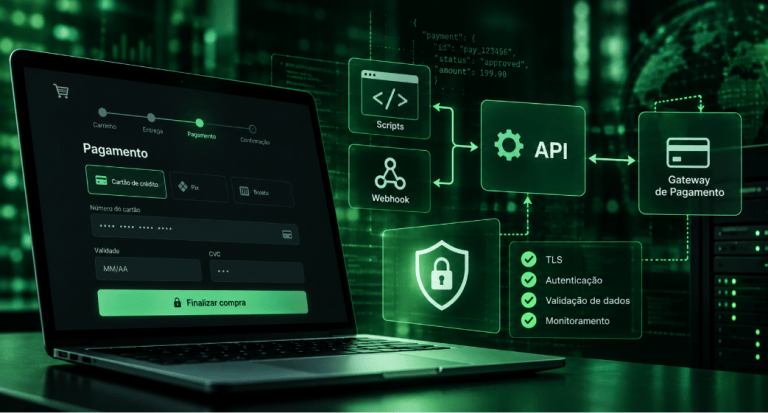
    Risco de Fraude no Checkout Transparente: vulnerabilidades em gateways de pagamento e a importância do GCV em APIs de terceiros

    29 de outubro de 2026

    Gestão de riscos cibernéticos: protegendo o negócio e atendendo às exigências do mercado e regulatórias

    26 de outubro de 2026
  • ACADEMIA
  • A CLAVIS

    Sobre a Clavis

    Há mais de 20 anos oferecendo soluções completas.

    Fale Conosco

    Entre em contato para dúvidas, suporte ou novas oportunidades.

    Empresa Estratégica de Defesa

    Reconhecimento e atuação em iniciativas estratégicas de defesa.

    Clavis na Mídia

    Notícias, entrevistas e destaques da Clavis na imprensa.

    Parceiros

    Empresas e organizações que colaboram com a Clavis.

    Trabalhe Conosco

    Conheça as oportunidades e faça parte do time Clavis.

    A Clavis

    Somos especialistas em Segurança da Informação, oferecendo um portfólio completo de serviços e soluções para proteger operações, reduzir riscos e fortalecer a segurança digital das organizações.

    Sobre Nós

FALAR COM ESPECIALISTA
Início » Secure by Design e resiliência cibernética: o caminho das empresas que já nascem protegidas

Secure by Design e resiliência cibernética: o caminho das empresas que já nascem protegidas

  • setembro 24, 2026
  • Case de sucesso, Eventos
Compartilhe

Sumário

A Clavis participou do Security Leaders Fortaleza 2026, encontro que reuniu lideranças e profissionais de tecnologia e segurança para discutir os desafios de proteger organizações em um cenário de transformação digital cada vez mais acelerada.

Durante o evento, Gian Paixão, Gerente de Tecnologia da Visagio, e Leonardo Pinheiro, nosso CRO, apresentaram a palestra “Secure by Design e Resiliência Cibernética: o caminho das empresas que já nascem protegidas”. A partir da experiência construída entre as duas empresas, a apresentação mostrou como a segurança pode acompanhar o crescimento dos negócios desde sua concepção, ao mesmo tempo em que uma operação já estabelecida evolui continuamente sua maturidade.

A discussão partiu de um desafio comum às organizações que crescem e inovam rapidamente: como evitar que a segurança seja incorporada apenas depois que novos produtos, ambientes ou empresas já estão em operação?

Crescer com segurança exige acompanhar um cenário cada vez mais complexo

A Visagio nasceu em 2003 no Parque Tecnológico da COPPE/UFRJ e evoluiu de uma consultoria em gestão para uma plataforma de transformação e desenvolvimento de negócios. A empresa atua apoiando organizações na resolução de desafios de gestão e tecnologia, combinando consultoria com soluções em Tecnologia, Inteligência Artificial, Analytics e Investimentos. Atualmente, reúne mais de mil pessoas, já realizou projetos em mais de 50 países e mantém seis escritórios globais.

Essa capacidade de transformação também amplia os desafios relacionados à segurança. Durante a apresentação, foram destacados riscos que hoje fazem parte desse cenário, como ransomware, expansão da superfície de ataque por meio de nuvem, APIs e integrações, fraudes digitais, uso crescente de IA generativa e exploração do fator humano. A isso se soma a necessidade de acompanhar requisitos regulatórios, como LGPD e normas setoriais.

Nesse contexto, a segurança precisa deixar de atuar apenas de maneira reativa. Para acompanhar o ritmo de inovação, ela deve ser integrada às decisões de tecnologia e negócio, criando condições para que o crescimento aconteça com maior resiliência.

Maturidade de segurança é construída de forma contínua

A parceria entre Visagio e Clavis mostra como essa visão pode ser aplicada em uma organização dinâmica e orientada à inovação.

Atualmente, a atuação abrange diferentes frentes críticas de segurança, incluindo Gestão Contínua de Vulnerabilidades, GAP Analysis com CIS Controls, Assessment de WAF AWS, SOC 24×7 com SIEM e resposta a incidentes. A operação também conta com a Plataforma de Segurança Clavis e recursos como Clavis Security Score, Priority Hub com IA e inventário de ativos orientado à criticidade para o negócio.

Mais do que implementar controles isoladamente, a estratégia busca medir a evolução da postura de segurança e transformar diagnósticos em ações concretas. Um GAP Analysis baseado nos CIS Controls e uma avaliação do WAF, por exemplo, foram utilizados para identificar lacunas, consolidar os achados em um roadmap priorizado e acompanhar o progresso por meio da plataforma Clavis.

Os resultados apresentados ajudam a demonstrar essa evolução. Ao longo da jornada, a Visagio alcançou um aumento de 30% na maturidade dos CIS Controls, refletindo o avanço dos controles relacionados a processos, pessoas e tecnologia. Na avaliação relacionada à ISO 27001, a empresa também alcançou 90% de conformidade, reforçando a evolução da maturidade de segurança do ambiente.

O fator humano também precisa acompanhar essa evolução

A construção de resiliência não depende apenas da tecnologia. A apresentação mostrou como ações de conscientização também podem produzir resultados mensuráveis na postura de segurança.

As ações de conscientização também apresentaram avanços ao longo da jornada. Nas campanhas realizadas no ambiente da Visagio, foi registrada uma redução de 4x na tendência de cair em uma campanha de phishing, demonstrando a evolução do fator humano como parte da estratégia de segurança.

Os números reforçam uma dimensão importante da maturidade: controles técnicos precisam evoluir junto com processos e comportamento humano. Em um cenário no qual colaboradores e fornecedores continuam sendo explorados em ataques sofisticados, reduzir a exposição também passa por desenvolver uma cultura capaz de reconhecer riscos no cotidiano.

Priorizar o risco torna a segurança mais eficiente

Outro desafio abordado durante a palestra foi o volume de vulnerabilidades que organizações precisam administrar.

Na Gestão Contínua de Vulnerabilidades, a Clavis apoia a Visagio em um processo que vai além da classificação tradicional por severidade. O fluxo considera a existência de correção disponível, exploits conhecidos, probabilidade de exploração por meio do EPSS e criticidade dos ativos para chegar às vulnerabilidades que realmente demandam ação imediata.

O resultado apresentado mostra que, depois dessas camadas de contextualização, 0,16% da base total de vulnerabilidades concentra o esforço prioritário. Segundo a apresentação, a metodologia reduz em 99,8% o ruído operacional, permitindo que a equipe direcione seus esforços para os riscos com maior potencial de impacto para o negócio.

Monitoramento contínuo para sustentar a resiliência

Enquanto diagnósticos e gestão de vulnerabilidades ajudam a reduzir a exposição, a solução SOC 24×7 da Clavis mantém os principais ambientes da Visagio sob monitoramento contínuo.

Esse processo cria uma camada permanente de acompanhamento sobre um ambiente que está em constante transformação. Em vez de depender apenas de avaliações periódicas, a organização combina diagnóstico, redução de exposição e monitoramento para sustentar sua evolução de maturidade.

Secure by Design também significa começar diferente

Um dos pontos que diferencia o case apresentado no Security Leaders Fortaleza é que essa experiência não fica restrita à própria Visagio.

Como parte de seu modelo de inovação, a empresa participa da criação e desenvolvimento de novos negócios. A parceria com a Clavis permite levar a segurança para esse processo desde etapas iniciais, aproximando na prática a estratégia do conceito de Secure by Design.

A apresentação trouxe três exemplos dessa abordagem. A V360, que nasceu dentro da Visagio, incorporou desde o início uma preocupação com segurança e buscou a certificação ISO 27001. Na VLS, assessments e testes de invasão foram realizados antes mesmo do início das operações, com posterior implantação de SOC para monitoramento de eventos.

Esses exemplos mostram uma diferença importante entre corrigir segurança posteriormente e incorporá-la à construção do negócio. Quando riscos e controles são considerados desde as primeiras decisões, a proteção deixa de funcionar apenas como uma camada adicionada ao final e passa a acompanhar a própria evolução da empresa.

Segurança como parte do crescimento

A experiência apresentada por Visagio e Clavis mostra que Secure by Design e resiliência cibernética fazem parte de uma mesma jornada.

Para uma organização já estabelecida, isso significa medir maturidade, reduzir exposição, priorizar riscos e manter monitoramento contínuo. Para novos negócios, significa levar essas mesmas preocupações para etapas anteriores, antes que produtos, ambientes e operações ganhem escala.

À medida que a Visagio cresce e participa da construção de novas empresas, a segurança passa a funcionar também como um elemento de confiança para clientes e reguladores e como suporte para a expansão dos negócios. A apresentação resume essa jornada em um ciclo no qual SOC 24×7, diagnósticos, gestão de vulnerabilidades e acompanhamento contínuo da maturidade trabalham de forma integrada.

Mais do que proteger aquilo que já existe, a proposta é criar condições para que novos negócios possam nascer mais preparados para crescer com segurança desde o início.

Compartilhe

Sumário

Leia também...

Risco de fraude no checkout transparente e proteção de APIs de pagamento

Risco de Fraude no Checkout Transparente: vulnerabilidades em gateways de pagamento e a importância do GCV em APIs de terceiros

Ler Mais

Gestão de riscos cibernéticos: protegendo o negócio e atendendo às exigências do mercado e regulatórias

Ler Mais

PHP2Shell: entenda as vulnerabilidades críticas no PHP e como proteger seus servidores

Ler Mais

SOMOS ESPECIALISTAS EM SEGURANÇA

Trabalhamos por um mundo digital mais seguro

Fale com nossos Especialistas

Leia também

Risco de fraude no checkout transparente e proteção de APIs de pagamento

Risco de Fraude no Checkout Transparente: vulnerabilidades em gateways de pagamento e a importância do GCV em APIs de terceiros

29 de outubro de 2026
Leia mais >

Gestão de riscos cibernéticos: protegendo o negócio e atendendo às exigências do mercado e regulatórias

26 de outubro de 2026
Leia mais >

PHP2Shell: entenda as vulnerabilidades críticas no PHP e como proteger seus servidores

22 de outubro de 2026
Leia mais >

Somos especialistas em segurança

Trabalhamos por um mundo digital mais seguro

Fale com um especialista
Facebook-f Linkedin-in Slideshare Instagram Youtube

Soluções

  • Centro de Operações de Segurança (SOC)
  • Clavis SIEM
  • Gestão de Vulnerabilidades
  • Plataforma
  • Superfície de Ataque

Serviços

  • Pentest - Teste de Invasão
  • Resposta a Incidentes e Computação Forense
  • Desenvolvimento Seguro de Software – DevSecOps
  • Inteligência Contra Ameaças Fraudes Digitais, Deep & Dark Web e Vazamento de Dados
  • MSS – Serviço de Consultoria Gerenciado
  • Conscientização, Comportamento e Cultura
  • Cloud Security
  • Cibersegurança em OT

Serviços GRC

  • Governança, Risco e Compliance
  • ISO/IEC 27001 – Sistema de Gestão de Segurança da Informação
  • ISO/IEC 27701 – Gestão de Privacidade
  • PCI DSS – Segurança para dados de pagamento
  • Adequação à Norma BACEN
  • Adequação à LGPD
  • Avaliação de Conformidade (Gap Analysis)
  • Avaliação de Fornecedores
  • Continuidade de negócio
  • Simulação e resposta a incidentes

Institucional

  • Sobre a Clavis
  • Trabalhe Conosco
  • Empresa Estratégica de Defesa (EED)
  • Parceiros
  • Academia Clavis
  • Politica de privacidade
  • Contato

Conteúdos

  • Blog
  • E-books
  • Webinars
  • Livros
  • Podcast
  • Portal SegInfo
  • Newsletter
Soluções
  • Centro de Operações de Segurança (SOC)
  • Clavis SIEM
  • Gestão de Vulnerabilidades
  • Plataforma
Serviços
  • Pentest – Teste de Invasão
  • Resposta a Incidentes e Computação Forense
  • Resposta a Incidentes e Computação Forense
  • Desenvolvimento Seguro de Software – DevSecOps
  • Inteligência Contra Ameaças Fraudes Digitais, Deep & Dark Web e Vazamento de Dados
  • MSS – Serviço de Consultoria Gerenciado
  • Conscientização, Comportamento e Cultura
  • Cloud Security
  • Cibersegurança em OT
Serviços GRC
  • Governança, Risco e Compliance
  • ISO/IEC 27001 – Sistema de Gestão de Segurança da Informação
  • ISO/IEC 27701 – Gestão de Privacidade
  • PCI DSS – Segurança para dados de pagamento
  • Adequação à Norma BACEN
  • Adequação à LGPD
  • Avaliação de Conformidade (Gap Analysis)
  • Avaliação de Fornecedores
  • Continuidade de negócio
  • Simulação e resposta a incidentes
Institucional
  • Sobre a Clavis
  • Cases
  • Trabalhe Conosco
  • Empresa Estratégica de Defesa (EED)
  • Clavis na Mídia
  • Parceiros
  • Academia Clavis
  • Politica de privacidade
  • Contato
Conteúdos
  • Blog
  • E-books
  • Webinars
  • Livros
  • Podcast
  • Portal SegInfo
  • Newsletter

Praia do Flamengo, 66, Sala 1607, Bloco B Flamengo – Rio de Janeiro/ RJ Rio de Janeiro – RJ – Brasil – CEP 22210-030

Rua Aloísio Teixeira, 278 – Prédio 3 – Sala 307 Parque Tecnológico da UFRJ Ilha do Fundão – Cidade Universitária Rio de Janeiro – RJ – Brasil – CEP 21941-850

+55 4020-1702 +55 (21) 2210-6061 | +55 (21) 2561-0867 Horário de atendimento de 8h às 17h

Plataforma unificada de cibersegurança

SOC

Clavis SIEM

Gerenciamento da Superficie de Ataque

Gestão de Vulnerabilidade

Teste de Invasão (Pentest)

Resposta a Incidentes e Computação Forense

Desenvolvimento Seguro de Software

Inteligência contra Ameaças Cibernéticas

MSS

Conscientização, comportamento e cultura

Segurança em nuvem

Governança, Risco e Compliance

Cibersegurança em OT

ISO/EC 27001
Norma BACEN
PCI DSS
Adequação à LGPD
Avaliação de Conformidade

Newsletter

E-books

Webinars

Livros

Portal Seginfo

Acesse o nosso Blog

Todos os Cursos

Login Academia

Sobre a Clavis

Fale Conosco

Empresa Estratégica de Defesa

Clavis na Mídia

Parceiros

Trabalhe Conosco